Domain teutoburger-webdesign.de kaufen?
Wir ziehen mit dem Projekt
teutoburger-webdesign.de um.
Sind Sie am Kauf der Domain
teutoburger-webdesign.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain teutoburger-webdesign.de kaufen?
Was sind die grundlegenden Schritte zur Durchführung eines Penetrationstests?
1. Planung: Festlegung des Umfangs, Ziele und Methoden des Tests. 2. Durchführung: Identifizierung von Schwachstellen und Angriffsszenarien. 3. Berichterstattung: Dokumentation der Ergebnisse, Empfehlungen zur Behebung von Schwachstellen. **
Wie lautet der Name des Passwort-Generator-Tools für Penetrationstests?
Ein bekanntes Passwort-Generator-Tool für Penetrationstests ist "Hydra". Es ermöglicht das automatische Generieren und Testen von Passwörtern für verschiedene Angriffsszenarien. **

Ähnliche Suchbegriffe für Penetrationstests
Top-Angebote
Produkte zum Begriff Penetrationstests:
-
Samsung MagicINFO Hosting Remote ManagementLizenz bietet zentrale Fernverwaltung für Samsung Digital Signage und ermöglicht die Fernüberwachung von Geräten mit 24/7 NOC-Bundling. Samsung MagicINFO Hosting Remote Management ist eine Netzwerksoftware-Fernverwaltungslizenz, die Vor-Ort-Besuche und Serviceeinsätze eliminieren soll, indem sie zentralen Remote-Service und Monitoring bereitstellt, mit Plattform-Synchronisierung mit Ihrem Unternehmens-CRM für einen vollständigen Überblick über Hardware und Bildschirminhalte. Produkttyp: Lizenz Kategorie: Netzwerksoftware - System- und Fernadministration Bundling: 24/7 NOC Lizenzierung: 1 Lizenz Zentraler Remote-Service zur Geräteüberwachung Synchronisiert mit dem Unternehmens-CRM für Hardware- und Inhaltsübersicht Unterstützt effiziente Abläufe, indem Signage-Hardware und angezeigte Inhalte von einer zentralen Lösung aus sichtbar und verwaltbar bleiben.221,22 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter

-
Was sind die wichtigsten Schritte bei der Durchführung eines Penetrationstests?
1. Identifizierung von Zielen und Anforderungen des Tests. 2. Auswahl der geeigneten Tools und Methoden. 3. Durchführung des Tests, Auswertung der Ergebnisse und Erstellung eines Berichts. **
-
Wie können Unternehmen die Sicherheit ihrer IT-Systeme durch Penetrationstests verbessern? Was sind die besten Methoden zur Durchführung von Penetrationstests, um Schwachstellen in einem Netzwerk aufzudecken?
Unternehmen können die Sicherheit ihrer IT-Systeme durch Penetrationstests verbessern, indem sie externe Sicherheitsdienstleister beauftragen, die die Systeme auf Schwachstellen überprüfen. Die besten Methoden zur Durchführung von Penetrationstests sind das Identifizieren von potenziellen Angriffspunkten, das Simulieren von Angriffen auf das Netzwerk und das Erstellen von detaillierten Berichten über gefundene Schwachstellen. Durch regelmäßige Penetrationstests können Unternehmen proaktiv Sicherheitslücken identifizieren und beheben, um ihre IT-Systeme vor potenziellen Angriffen zu schützen. **
-
Welche Methoden und Techniken werden zur Durchführung von Penetrationstests in der Informationssicherheit eingesetzt?
Zu den Methoden und Techniken, die bei Penetrationstests in der Informationssicherheit eingesetzt werden, gehören Netzwerkscans, Schwachstellenscans, Social Engineering, Phishing-Angriffe und das Ausnutzen von Sicherheitslücken. Die Tests können manuell oder automatisiert durchgeführt werden und umfassen sowohl interne als auch externe Tests. Ziel ist es, potenzielle Sicherheitslücken aufzudecken und zu beheben, um die Sicherheit des Systems zu verbessern. **
-
Was sind die häufigsten Methoden der Penetrationstests zur Überprüfung der Sicherheit von IT-Systemen?
Die häufigsten Methoden von Penetrationstests sind das Scannen von Schwachstellen, das Ausnutzen von Sicherheitslücken und das Social Engineering. Dabei werden gezielt Angriffe auf das System simuliert, um Schwachstellen aufzudecken und zu beheben. Ziel ist es, die Sicherheit des IT-Systems zu verbessern und potenzielle Angriffspunkte zu identifizieren. **
Was sind die grundlegenden Schritte, die bei der Durchführung eines Penetrationstests berücksichtigt werden sollten?
1. Planung: Festlegung des Ziels, Umfangs und der Methoden des Tests. 2. Durchführung: Identifizierung von Schwachstellen und Angriffsszenarien. 3. Berichterstattung: Dokumentation der Ergebnisse und Empfehlungen zur Behebung von Sicherheitslücken. **
"Was sind die wesentlichen Schritte, die bei der Durchführung eines Penetrationstests beachtet werden müssen?"
1. Planung: Festlegung des Ziels, Umfangs und Zeitrahmens des Tests. 2. Durchführung: Identifizierung von Schwachstellen und Angriffsszenarien. 3. Berichterstattung: Dokumentation der Ergebnisse, Empfehlungen zur Behebung von Schwachstellen und Maßnahmen zur Verbesserung der Sicherheit. **
Top-Angebote
Produkte zum Begriff Penetrationstests:
-
Teutoburger WaldEntdecken Sie Die Atemberaubende Schönheit Des Teutoburger Waldes In Ihrem Zuhause! Unser Hochwertiger Wandkalender Entführt Sie Monat Für Monat In Die Malerische Natur Dieser Einzigartigen Region Deutschlands. Genießen Sie 12 Liebevoll Ausgewählte...19,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
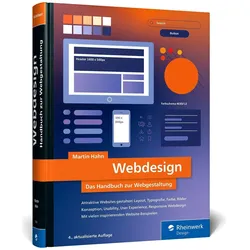
Webdesign, Fachbücher von Martin Hahn150 Millisekunden – das ist die durchschnittliche Zeit, die Sie haben, um einen Benutzer davon zu überzeugen, dass der Besuch Ihrer Website lohnenswert ist. Dieses Buch vermittelt Ihnen die Designprinzipien, um diese Herausforderung zu meistern! Es führt Sie über 694 Seiten und behandelt alle wichtigen Fragen zur Erstellung einer modernen und ansprechenden Website. Sie erfahren, worauf Sie bei der Auswahl von Schriftarten, der Verwendung von Farben und der Integration verschiedener Medien, beim Entwerfen von Layouts und Navigationsmenüs sowie beim Verständnis der Aspekte, die im Konzeptionsprozess berücksichtigt werden müssen, achten sollten. Sie erhalten konkrete Tipps, wie Sie effektiv mit Designraster arbeiten, verschiedene Website-Elemente koordinieren und jeder Website mit den richtigen Akzenten einen einzigartigen Charakter verleihen können. Martin Hahn zeigt Ihnen auch, welche technischen Aspekte Sie in Ihrem Design berücksichtigen sollten und wie Sie ästhetische Anforderungen mit der Benutzerfreundlichkeit in Einklang bringen. Denn nicht alles, was gut aussieht, ist im Web umsetzbar. Das Buch behandelt ausserdem Informationsarchitektur, Barrierefreiheit und responsives Webdesign. Selbstverständlich werden HTML5 und CSS3 verwendet. Grundkenntnisse in HTML und CSS sind erforderlich. Dies ist ein Buch für alle, die schon immer wussten, dass Technologie allein nicht alles ist. Inhalt: Konzeption und Planung Ideenfindung Website-Konzeption Projektmanagement, Briefing Moodboards, Wireframes, interaktive Prototypen Prinzipien guten Designs Designprinzipien Farbenlehre und Farbwirkung Farben im Web, Retina-Displays Proportionen, Weissraum Typografie und Web-Schriften Grafiken, Bilder, Icons Webdesign-Stile, Web-Trends Layout und Raster Informationsarchitektur CSS-Layout und Rastersysteme Positionierung und Gewichtung Goldener Schnitt, Above the Fold Navigation und Interaktion Haupt-, Unter-, Meta-Navigation Header, Footer, Buttons, Links Mobile Navigation, Off-Canvas Benutzerfreundlichkeit, Benutzererfahrung.49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Samsung MagicINFO Hosting Remote ManagementLizenz bietet zentrale Fernverwaltung für Samsung Digital Signage und ermöglicht die Fernüberwachung von Geräten mit 24/7 NOC-Bundling. Samsung MagicINFO Hosting Remote Management ist eine Netzwerksoftware-Fernverwaltungslizenz, die Vor-Ort-Besuche und Serviceeinsätze eliminieren soll, indem sie zentralen Remote-Service und Monitoring bereitstellt, mit Plattform-Synchronisierung mit Ihrem Unternehmens-CRM für einen vollständigen Überblick über Hardware und Bildschirminhalte. Produkttyp: Lizenz Kategorie: Netzwerksoftware - System- und Fernadministration Bundling: 24/7 NOC Lizenzierung: 1 Lizenz Zentraler Remote-Service zur Geräteüberwachung Synchronisiert mit dem Unternehmens-CRM für Hardware- und Inhaltsübersicht Unterstützt effiziente Abläufe, indem Signage-Hardware und angezeigte Inhalte von einer zentralen Lösung aus sichtbar und verwaltbar bleiben.221,22 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Was sind die grundlegenden Schritte zur Durchführung eines Penetrationstests?
1. Planung: Festlegung des Umfangs, Ziele und Methoden des Tests. 2. Durchführung: Identifizierung von Schwachstellen und Angriffsszenarien. 3. Berichterstattung: Dokumentation der Ergebnisse, Empfehlungen zur Behebung von Schwachstellen. **
-
Wie lautet der Name des Passwort-Generator-Tools für Penetrationstests?
Ein bekanntes Passwort-Generator-Tool für Penetrationstests ist "Hydra". Es ermöglicht das automatische Generieren und Testen von Passwörtern für verschiedene Angriffsszenarien. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Penetrationstests?
1. Identifizierung von Zielen und Anforderungen des Tests. 2. Auswahl der geeigneten Tools und Methoden. 3. Durchführung des Tests, Auswertung der Ergebnisse und Erstellung eines Berichts. **
-
Wie können Unternehmen die Sicherheit ihrer IT-Systeme durch Penetrationstests verbessern? Was sind die besten Methoden zur Durchführung von Penetrationstests, um Schwachstellen in einem Netzwerk aufzudecken?
Unternehmen können die Sicherheit ihrer IT-Systeme durch Penetrationstests verbessern, indem sie externe Sicherheitsdienstleister beauftragen, die die Systeme auf Schwachstellen überprüfen. Die besten Methoden zur Durchführung von Penetrationstests sind das Identifizieren von potenziellen Angriffspunkten, das Simulieren von Angriffen auf das Netzwerk und das Erstellen von detaillierten Berichten über gefundene Schwachstellen. Durch regelmäßige Penetrationstests können Unternehmen proaktiv Sicherheitslücken identifizieren und beheben, um ihre IT-Systeme vor potenziellen Angriffen zu schützen. **
Ähnliche Suchbegriffe für Penetrationstests
-
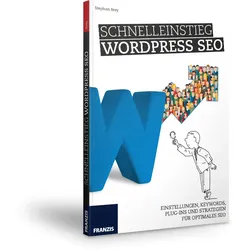
Schnelleinstieg WordPress SEOIhre Webseite mit WordPress ist im Netz, aber es fehlen Ihnen die Besucher? Dann wird es Zeit, über Suchmaschinenoptimierung für Ihre Seite nachzudenken. Denn nur wenn sie weit oben auf den Ergebnislisten steht, wird Ihre Seite gefunden und zieht Besucher an. In WordPress stehen Ihnen viele Möglichkeiten für SEO zur Verfügung. Welche das sind und wie Sie mit Plug-ins schnell zu guten Ergebnissen kommen, lesen Sie in diesem Buch. Kurze Theorie und dann zur SEO-Praxis Nach einer kurzen Einführung in Suchmaschinenoptimierung geht es in Kapitel 2 direkt zur Sache. Schritt für Schritt zeigt Ihnen Brey, wie Sie Ihre WordPress-Seite fit für SEO machen: Angefangen bei der Webseiten-Analyse über ein SEO-optimiertes Theme und Duplicate Content bis hin zu SEO für Bilder. Viele Tools stehen dem WordPress-Webmaster zur Prüfung der eigenen Seite zur Verfügung Auch wenn WordPress im Mi...9,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SENCOR SEO 4800BKMini-Backofen - Elektro, Leistungsaufnahme: 3500 W, Volumen: 48 l, einstellbare Temperatur von 90 bis 230 °C, Oberhitze und Unterhitze, Kochfeld: Gusseisen, 2 Platten, Thermostat, Lichtanzeige, Ventilator und Drehspieß, mechanisch Steuerung per Drehrolle, Inhalt des Pakets: Grillgitter, Grillrost und Blech, Farbe: schwarz, Abmessungen: 39,5 × 43,5 × 43,5 cm (H×B×T) Elektrischer Backofen mit KochplattenSencor SEO 4800BKDer ideale multifunktionale Helfer für kleine KüchenMit dem elektrischen Backofen mit Kochplatten Sencor SEO 4800BK können Sie dank der Gesamtleis129,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Welche Methoden und Techniken werden zur Durchführung von Penetrationstests in der Informationssicherheit eingesetzt?
Zu den Methoden und Techniken, die bei Penetrationstests in der Informationssicherheit eingesetzt werden, gehören Netzwerkscans, Schwachstellenscans, Social Engineering, Phishing-Angriffe und das Ausnutzen von Sicherheitslücken. Die Tests können manuell oder automatisiert durchgeführt werden und umfassen sowohl interne als auch externe Tests. Ziel ist es, potenzielle Sicherheitslücken aufzudecken und zu beheben, um die Sicherheit des Systems zu verbessern. **
-
Was sind die häufigsten Methoden der Penetrationstests zur Überprüfung der Sicherheit von IT-Systemen?
Die häufigsten Methoden von Penetrationstests sind das Scannen von Schwachstellen, das Ausnutzen von Sicherheitslücken und das Social Engineering. Dabei werden gezielt Angriffe auf das System simuliert, um Schwachstellen aufzudecken und zu beheben. Ziel ist es, die Sicherheit des IT-Systems zu verbessern und potenzielle Angriffspunkte zu identifizieren. **
-
Was sind die grundlegenden Schritte, die bei der Durchführung eines Penetrationstests berücksichtigt werden sollten?
1. Planung: Festlegung des Ziels, Umfangs und der Methoden des Tests. 2. Durchführung: Identifizierung von Schwachstellen und Angriffsszenarien. 3. Berichterstattung: Dokumentation der Ergebnisse und Empfehlungen zur Behebung von Sicherheitslücken. **
-
"Was sind die wesentlichen Schritte, die bei der Durchführung eines Penetrationstests beachtet werden müssen?"
1. Planung: Festlegung des Ziels, Umfangs und Zeitrahmens des Tests. 2. Durchführung: Identifizierung von Schwachstellen und Angriffsszenarien. 3. Berichterstattung: Dokumentation der Ergebnisse, Empfehlungen zur Behebung von Schwachstellen und Maßnahmen zur Verbesserung der Sicherheit. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.